1 octobre 2026
Loi 25-11 et loi 18-07 : le guide complet de la protection des données en Algérie
Délégué à la protection des données, registre, transferts à l'étranger, sanctions, IA générative : les lois 18-07 et 25-11 expliquées article par article, avec une check-list et des modèles.
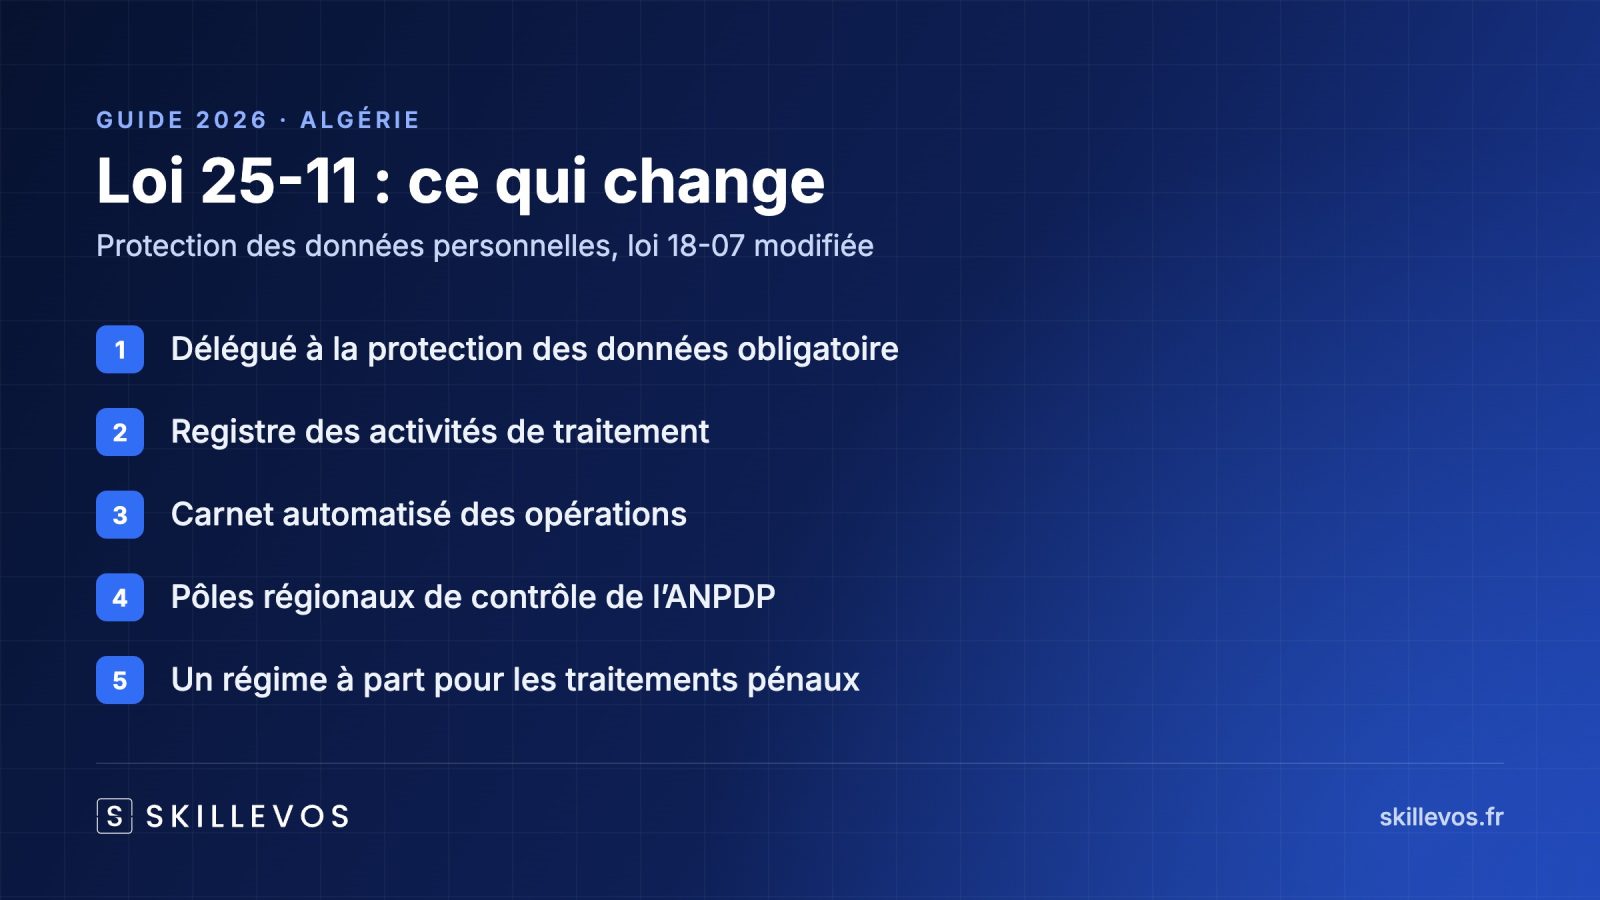
La loi 25-11 du 24 juillet 2025 modifie et complète la loi 18-07 du 10 juin 2018 sur la protection des données personnelles en Algérie. Elle oblige tout responsable de traitement à désigner un délégué à la protection des données, à tenir un registre des activités de traitement et un carnet automatisé des opérations. Elle crée aussi un régime propre aux traitements à des fins pénales. Le socle de la loi 18-07 reste en vigueur : déclaration préalable à l'ANPDP, consentement, droits des personnes, autorisation pour tout transfert de données à l'étranger et sanctions pouvant aller jusqu'à cinq ans d'emprisonnement.
L'essentiel en 5 points
- La loi 18-07 encadre tout traitement de données personnelles en Algérie, par une administration comme par une entreprise privée. Les traitements existants devaient être mis en conformité avant le 11 août 2023.
- La loi 25-11 impose un délégué à la protection des données à tout responsable de traitement, sans seuil d'effectif, et un registre des activités de traitement.
- Tout transfert de données personnelles vers un État étranger demande l'autorisation de l'ANPDP (article 44). Un transfert illicite est puni d'un à cinq ans d'emprisonnement et de 500 000 à 1 000 000 DA d'amende.
- Le délai de cinq jours pour notifier une violation et l'analyse d'impact figurent dans le titre réservé aux traitements pénaux. Pour les autres entreprises, ils restent de bonnes pratiques à adopter.
- Coller un fichier client, un CV ou un compte rendu nominatif dans un outil d'IA générative est un traitement de données personnelles. Toutes ces règles s'y appliquent.
Comment ce guide a été rédigé
Ce guide de référence s'appuie sur les textes publiés au Journal officiel (n° 34 du 10 juin 2018 et n° 48 du 24 juillet 2025), relus article par article le 8 novembre 2026, et sur les communiqués de l'ANPDP. Il explique les règles, il ne remplace pas l'avis d'un juriste algérien pour votre situation.
Où en est votre entreprise avec l'IA ?
Faites le Diagnostic IA entreprise en Algérie : 12 situations, 5 minutes, gratuit, sans inscription ni donnée personnelle. Vous obtenez votre niveau, vos 3 priorités et un rapport PDF à transmettre à votre direction.
Sommaire
Loi 18-07 et loi 25-11 : de quoi parle-t-on ?
La protection des données personnelles repose en Algérie sur un texte principal, la loi n° 18-07 du 10 juin 2018 relative à la protection des personnes physiques dans le traitement des données à caractère personnel. Elle compte 76 articles. Elle a créé l'autorité de contrôle, l'ANPDP, fixé les droits des personnes, les obligations des entreprises et les sanctions.
La loi n° 25-11 du 24 juillet 2025 ne remplace pas la loi 18-07. Elle la modifie et la complète, en huit articles. Elle ajoute de nouvelles définitions, des pôles régionaux de contrôle, le délégué à la protection des données, le registre et le carnet de traitement, ainsi qu'un titre entier consacré aux traitements à des fins pénales. Le texte ne prévoit ni date d'entrée en vigueur différée ni délai de mise en conformité : ses obligations s'appliquent depuis sa publication.
| Date | Étape | Référence |
|---|---|---|
| 10 juin 2018 | Loi 18-07 sur la protection des données personnelles | Journal officiel n° 34 du 10 juin 2018 |
| 18 mai 2022 | Nomination du président et des membres de l'ANPDP | Décret présidentiel n° 22-187 |
| 11 août 2022 | Installation officielle de l'ANPDP | Point de départ du délai de l'article 75 |
| 11 août 2023 | Fin du délai d'un an pour mettre en conformité les traitements existants | Article 75 de la loi 18-07 |
| 24 juillet 2025 | Loi 25-11 modifiant et complétant la loi 18-07 | Journal officiel n° 48 du 24 juillet 2025 |
| 3 août 2025 | Communiqué de l'ANPDP sur les nouvelles obligations | Délégué, registres, inventaire des violations |
| 16 septembre 2025 | Ouverture d'un portail de réclamations pour les particuliers | Site de l'ANPDP, anpdp.dz |
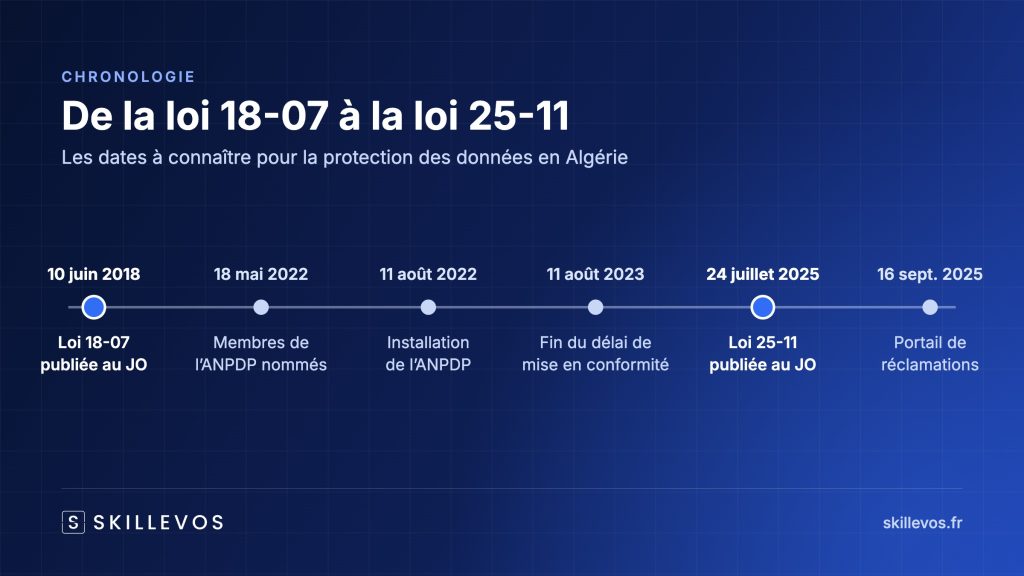
Le délai de l'article 75 est expiré depuis plus de trois ans. Une entreprise qui traite des données sans s'être mise en règle s'expose donc aux sanctions de l'article 56 de la loi 18-07, que l'article 75 vise expressément.
Qui est concerné par la loi 18-07 ?
Tous les traitements, informatiques ou papier
La loi s'applique au traitement automatisé, en tout ou en partie, des données personnelles, et aux fichiers manuels (article 4). Elle vise aussi bien les organismes publics que les personnes privées. Une PME qui tient un fichier clients sous Excel, une banque qui gère des millions de comptes et une administration qui instruit des dossiers sont soumises aux mêmes principes.
Les entreprises installées en Algérie, et certaines entreprises étrangères
L'article 4 retient deux cas :
- le responsable du traitement est établi en Algérie, c'est-à-dire qu'il y exerce une activité dans le cadre d'une installation, quelle que soit sa forme juridique ;
- le responsable n'est pas établi en Algérie, mais il recourt à des moyens de traitement situés sur le territoire algérien, hors simple transit. Il doit alors désigner auprès de l'ANPDP un représentant installé en Algérie, qui se substitue à lui pour les obligations de la loi.
Une filiale algérienne d'un groupe étranger est donc pleinement soumise à la loi pour les données qu'elle traite, même si ses outils informatiques sont gérés par la maison mère.
Ce qui est exclu
Depuis la loi 25-11, l'article 6 n'exclut plus que deux catégories : les traitements faits par une personne pour un usage strictement personnel ou domestique, et les données relatives à la défense et à la sécurité nationales. Les traitements liés à la prévention et à la répression des infractions, autrefois exclus, entrent désormais dans la loi, avec leurs règles propres (titre V bis).
Les notions clés à connaître
La loi 18-07 définit ses termes à l'article 3. La loi 25-11 en a ajouté six. Voici celles qui comptent le plus au quotidien.
| Notion | Ce qu'elle recouvre |
|---|---|
| Donnée à caractère personnel | Toute information qui permet d'identifier une personne physique, directement ou indirectement : nom, numéro de téléphone, adresse mail, matricule, photo, voix, données de connexion |
| Traitement | Toute opération sur ces données : collecte, enregistrement, consultation, modification, communication, effacement |
| Responsable du traitement | L'organisme qui décide pourquoi et comment les données sont traitées, le plus souvent l'entreprise elle-même |
| Sous-traitant | Le prestataire qui traite les données pour le compte du responsable : éditeur de logiciel, hébergeur, centre d'appels, outil en ligne |
| Données sensibles | Les données qui révèlent l'origine raciale ou ethnique, les opinions politiques, les convictions religieuses ou philosophiques, l'appartenance syndicale, ou relatives à la santé, y compris les données génétiques |
| Données biométriques (loi 25-11) | Les données issues d'un traitement technique des caractéristiques physiques, physiologiques ou comportementales d'une personne, qui permettent ou confirment son identification unique |
| Profilage (loi 25-11) | L'utilisation de données pour évaluer certains aspects d'une personne, par exemple pour analyser ou prédire son rendement au travail, sa situation économique, sa santé ou ses préférences |
| Pseudonymisation (loi 25-11) | Le fait de traiter les données de telle manière qu'elles ne puissent plus être attribuées à une personne sans recourir à des informations supplémentaires |
| Violation de données (loi 25-11) | Toute violation de la sécurité qui entraîne, de manière accidentelle ou illicite, la destruction, la perte, la modification, la divulgation ou l'accès non autorisés à des données personnelles |
La loi 25-11 ajoute aussi les notions d'autorité compétente, utilisée pour les traitements pénaux, et d'organisation internationale, utilisée pour les transferts.
Les principes à respecter
Le consentement exprès, et ses exceptions
Selon l'article 7, un traitement ne peut être effectué qu'avec le consentement exprès de la personne concernée, qui peut se rétracter à tout moment. Le consentement n'est toutefois pas exigé lorsque le traitement est nécessaire :
- au respect d'une obligation légale du responsable ou de la personne concernée ;
- à la sauvegarde de la vie de la personne concernée ;
- à l'exécution d'un contrat auquel elle est partie, ou de mesures précontractuelles prises à sa demande ;
- à la sauvegarde de ses intérêts vitaux, si elle ne peut pas consentir ;
- à l'exécution d'une mission d'intérêt public ou relevant de l'autorité publique ;
- à un intérêt légitime du responsable ou du destinataire, sous réserve des droits et libertés de la personne.
Dans une entreprise, la gestion de la paie relève d'une obligation légale, la gestion d'un client de l'exécution du contrat. La prospection ou l'usage de photos de salariés sur un site internet demandent en revanche, en règle générale, un consentement.
L'article 7 précise encore que les données ne peuvent être communiquées à un tiers que pour des fins directement liées aux fonctions du responsable et du destinataire, et avec le consentement préalable de la personne, sauf dans les mêmes cas d'exception.
Les enfants
Le traitement de données concernant un enfant demande le consentement de son représentant légal ou, le cas échéant, l'autorisation du juge compétent (article 8).
La qualité des données
L'article 9 fixe les règles de base : des données collectées de manière licite et loyale, pour des finalités déterminées, explicites et légitimes, adéquates, pertinentes et non excessives au regard de ces finalités, exactes, et conservées pendant une durée limitée. C'est le principe qui s'applique le plus souvent à l'IA : une donnée collectée pour gérer un contrat ne peut pas être réutilisée librement pour autre chose.
Les données sensibles
Le traitement des données sensibles est interdit (article 18). Il peut être autorisé pour un motif d'intérêt public indispensable, avec le consentement exprès de la personne, en vertu d'une disposition légale ou avec l'autorisation de l'ANPDP. L'article prévoit aussi quelques cas précis : la défense des intérêts vitaux d'une personne qui ne peut pas consentir, les associations à caractère politique, religieux ou syndical pour leurs membres, les données manifestement rendues publiques par la personne, la défense d'un droit en justice et certains usages médicaux des données génétiques.
Pour une entreprise, les arrêts maladie, les certificats médicaux ou l'appartenance syndicale de salariés relèvent de cette catégorie. Ils ne doivent jamais se retrouver dans un outil non maîtrisé.
Les décisions automatisées
L'ancien article 11 interdisait de fonder une décision produisant des effets juridiques sur le seul traitement automatisé destiné à évaluer la personnalité. La loi 25-11 l'a abrogé et a repris la règle à l'article 45 bis 1, dans le titre consacré aux traitements pénaux. Pour une entreprise qui utilise un outil pour trier des candidatures ou noter des clients, la prudence reste de mise : une personne doit garder la main sur la décision.
Les formalités auprès de l'ANPDP
La déclaration préalable
Tout traitement de données personnelles doit faire l'objet d'une déclaration préalable auprès de l'ANPDP ou, dans certains cas, d'une autorisation (article 12). La déclaration comporte l'engagement de respecter la loi. Elle peut être faite par voie électronique, et le récépissé est remis immédiatement ou au plus tard dans les 48 heures (article 13).
L'article 14 liste ce que la déclaration doit contenir, notamment l'identité du responsable, les finalités, les catégories de données et de personnes, les destinataires, les transferts envisagés vers l'étranger, la durée de conservation et les mesures de sécurité. Toute modification ou suppression du traitement doit être signalée. L'ANPDP peut prévoir une déclaration simplifiée pour les traitements sans risque particulier (article 15).
L'autorisation préalable
Certains traitements demandent une autorisation, et non une simple déclaration :
- les traitements qui présentent des dangers manifestes pour la vie privée, lorsque l'ANPDP le décide par décision motivée notifiée dans les 10 jours du dépôt (article 17) ;
- le traitement de données sensibles, hors des cas prévus par la loi (article 18) ;
- l'interconnexion de certains fichiers, notamment publics, aux finalités différentes (article 19) ;
- les traitements de données de santé à des fins de recherche ou d'évaluation (article 21) ;
- tout transfert de données vers un État étranger (article 44).
L'ANPDP statue dans un délai de deux mois, prorogeable une fois. Sans réponse dans ce délai, la demande est réputée rejetée (article 20). Il faut donc anticiper : un projet qui suppose un transfert de données à l'étranger se prépare plusieurs mois à l'avance.
Le registre national
L'ANPDP tient un registre national de la protection des données, qui recense les déclarations et autorisations (article 28). Les démarches se font depuis son site, anpdp.dz. Pour sa composition, ses contrôles et ses délibérations, lisez notre guide de l'ANPDP.
Les droits des personnes et ce que l'entreprise doit faire
| Droit | Article | Ce que l'entreprise doit faire |
|---|---|---|
| Information | 32 | Informer la personne avant la collecte : identité du responsable, finalités, destinataires, caractère obligatoire ou non des réponses, droits, transfert éventuel à l'étranger |
| Accès | 34 | Confirmer si des données sont traitées et les communiquer, avec leur origine |
| Rectification, effacement, verrouillage | 35 | Corriger gratuitement les données inexactes ou traitées illégalement, dans un délai de 10 jours |
| Opposition | 36 | Cesser le traitement en cas de motif légitime, et toujours pour la prospection |
| Prospection directe | 37 | Recueillir un consentement préalable avant toute prospection par mail, SMS, automate d'appel ou télécopie |
En cas de refus ou de silence de l'entreprise au-delà de 10 jours, la personne peut saisir l'ANPDP pour obtenir la rectification (article 35). Depuis septembre 2025, un portail en ligne lui permet aussi de déposer une plainte ou une réclamation auprès de l'ANPDP.
La prospection par mail
L'article 37 interdit la prospection directe par mail, automate d'appel ou télécopie qui utilise les coordonnées d'une personne physique sans son consentement préalable. Une exception existe pour les clients : la prospection par mail est permise si les coordonnées ont été recueillies directement auprès de la personne, à l'occasion d'une vente ou d'une prestation, pour des produits ou services analogues, et si elle peut s'y opposer facilement à chaque envoi. Chaque message doit indiquer des coordonnées valables pour se désinscrire, sans dissimuler l'identité de l'émetteur.
Sécurité, confidentialité et sous-traitance
Le responsable du traitement doit mettre en œuvre des mesures techniques et organisationnelles appropriées pour protéger les données contre la destruction, la perte, l'altération, la diffusion ou l'accès non autorisés, notamment quand les données circulent sur un réseau (article 38). Le niveau de sécurité dépend des risques et de la nature des données.
Lorsqu'un prestataire traite des données pour le compte de l'entreprise, celle-ci doit choisir un sous-traitant qui apporte des garanties suffisantes et veiller au respect de ces garanties. La sous-traitance doit être régie par un contrat ou un acte juridique, qui prévoit notamment que le sous-traitant n'agit que sur instruction du responsable et respecte les obligations de sécurité. Les éléments relatifs à la protection des données doivent être consignés par écrit (article 39).
Toutes les personnes qui ont eu connaissance de données personnelles dans leurs fonctions sont tenues au secret professionnel, même après avoir quitté leur poste (article 40), et ne peuvent traiter les données que sur instruction (article 41).
Les fournisseurs de services de communications électroniques ont une obligation particulière : prévenir sans délai l'ANPDP et la personne concernée d'une violation de données qui peut porter atteinte à sa vie privée, et tenir à jour un inventaire des violations et des mesures prises (article 43). Dans son communiqué du 3 août 2025, l'ANPDP rappelle l'obligation de tenir cet inventaire à jour.
Ce que change la loi 25-11 pour les entreprises
Le délégué à la protection des données
Le nouvel article 41 bis oblige le responsable du traitement à désigner un délégué à la protection des données à caractère personnel, choisi pour ses qualités professionnelles, notamment ses connaissances en droit et en pratiques de protection des données. La loi ne prévoit aucun seuil d'effectif ou de chiffre d'affaires. Seules les juridictions en sont dispensées pour leurs fonctions juridictionnelles. Un même délégué peut être désigné pour plusieurs responsables, selon leur structure et leur taille. Ses coordonnées doivent être communiquées à l'ANPDP. Dans sa délibération du 24 décembre 2025, l'ANPDP a confirmé que tous les organismes publics et privés sont tenus de désigner un délégué.
Selon l'article 41 bis 1, le délégué est notamment chargé :
- d'informer et de conseiller le responsable et les personnels sur leurs obligations ;
- de contrôler le respect de la loi et des procédures internes, y compris la répartition des responsabilités, la sensibilisation et la formation des personnels qui participent aux traitements, et les audits ;
- de conseiller, sur demande, pour l'analyse d'impact ;
- d'être le point de contact de l'ANPDP.
La formation des équipes fait donc partie des missions que la loi confie au délégué. C'est un point à ne pas négliger au moment où les outils d'IA générative entrent dans tous les services.
Le registre des activités de traitement
L'article 41 bis 2 impose au responsable du traitement de tenir un registre des activités de traitement effectuées sous sa responsabilité. Il comprend notamment :
- les noms et coordonnées du responsable et de son délégué ;
- les finalités et le fondement juridique de chaque traitement ;
- les catégories de destinataires, y compris dans d'autres États ou organisations internationales ;
- les catégories de personnes et de données concernées ;
- dans la mesure du possible, les délais d'effacement ;
- une description générale des mesures de sécurité.
Le sous-traitant tient lui aussi un registre des traitements qu'il effectue pour le compte de ses clients. Les registres peuvent être tenus sur papier ou sous forme électronique, et sont mis à la disposition de l'ANPDP sur sa demande.
Le carnet automatisé des opérations
L'article 41 bis 3 ajoute un carnet automatisé, tenu par le responsable et par le sous-traitant. Il garde la trace des opérations sur les données (collecte, consultation, communication, effacement), avec leurs motifs, la date, l'heure et, si possible, l'identité de la personne concernée. Son usage est limité à la vérification de la légalité du traitement, au contrôle interne, à l'intégrité et à la sécurité des données, et aux procédures pénales. Ses modalités doivent être fixées par voie réglementaire. À la date de ce guide, nous n'avons pas trouvé de texte d'application publié sur ce point.
En pratique, les journaux d'accès des logiciels métier (paie, CRM, banque, dossiers clients) sont la base de ce carnet. Il faut vérifier qu'ils existent, qu'ils sont conservés et que personne ne peut les modifier.
Des pôles régionaux de contrôle
Le nouvel article 27 bis dote l'ANPDP de pôles régionaux chargés du contrôle et de l'audit auprès des institutions et des personnes qui traitent des données. Les contrôles ne passeront donc plus seulement par Alger. La loi ne précise ni leur nombre ni leur calendrier.
Un régime à part pour les traitements pénaux
Le titre V bis (articles 45 bis à 45 bis 14) encadre les traitements faits à des fins de prévention et de détection des infractions, d'enquêtes, de poursuites et d'exécution des peines, par les autorités compétentes. C'est dans ce titre que figurent l'analyse d'impact avant un traitement à risque élevé (article 45 bis 6), la notification d'une violation à l'ANPDP au plus tard cinq jours après en avoir eu connaissance (article 45 bis 8), la documentation des violations (article 45 bis 9) et l'information des personnes en cas de risque élevé (article 45 bis 10).
Plusieurs commentaires présentent ces obligations comme générales. Le texte les place pourtant dans ce titre propre aux traitements pénaux, et ne dit pas expressément qu'elles s'appliquent aux autres responsables. Pour une entreprise, le plus sage est de les adopter comme bonnes pratiques : documenter chaque incident, prévenir l'ANPDP rapidement et réaliser une analyse d'impact avant un projet sensible, en particulier un projet d'IA.
| Obligation | Article | Qui est concerné | Statut pour une entreprise |
|---|---|---|---|
| Délégué à la protection des données | 41 bis | Tout responsable du traitement | Obligatoire |
| Registre des activités de traitement | 41 bis 2 | Responsable et sous-traitant | Obligatoire |
| Carnet automatisé des opérations | 41 bis 3 | Responsable et sous-traitant | Obligatoire, modalités à préciser par règlement |
| Inventaire des violations | 43 | Fournisseurs de services de communications électroniques, rappelé à tous par l'ANPDP | À tenir |
| Notification d'une violation sous 5 jours | 45 bis 8 | Traitements pénaux | Bonne pratique recommandée |
| Analyse d'impact | 45 bis 6 | Traitements pénaux | Bonne pratique recommandée |
Transférer des données hors d'Algérie
C'est la règle qui surprend le plus les filiales de groupes étrangers. Selon l'article 44, un transfert de données personnelles vers un État étranger n'est possible qu'avec l'autorisation de l'ANPDP, et seulement si cet État assure un niveau de protection suffisant de la vie privée et des droits des personnes. Ce niveau s'apprécie selon le droit de l'État, les mesures de sécurité et les caractéristiques du traitement. Le transfert est interdit dans tous les cas s'il peut porter atteinte à la sécurité publique ou aux intérêts vitaux de l'État.
L'article 45 permet, par dérogation, un transfert vers un État qui n'offre pas ce niveau de protection dans des cas précis : le consentement exprès de la personne, la sauvegarde de sa vie, l'intérêt public, la défense d'un droit en justice, l'exécution d'un contrat avec la personne ou conclu dans son intérêt, l'entraide judiciaire internationale, la prévention, le diagnostic ou le traitement d'affections médicales, un accord international auquel l'Algérie est partie, ou une autorisation de l'ANPDP.
Un transfert illicite est puni d'un à cinq ans d'emprisonnement et d'une amende de 500 000 à 1 000 000 DA (article 67). Sont concernés au premier chef :
- les logiciels RH ou CRM de groupe hébergés à l'étranger ;
- les services en ligne (messagerie, stockage, visioconférence) dont les serveurs sont hors d'Algérie ;
- les assistants d'IA générative qui traitent les textes qu'on leur confie sur des serveurs situés à l'étranger.
Les sanctions prévues
Les mesures administratives
En cas de manquement, l'ANPDP peut prononcer un avertissement, une mise en demeure, le retrait provisoire (un an au plus) ou définitif du récépissé ou de l'autorisation, ou une amende (article 46). Ses décisions peuvent être contestées devant le Conseil d'État. L'article 47 prévoit une amende de 500 000 DA contre le responsable qui refuse sans motif légitime les droits d'information, d'accès, de rectification ou d'opposition, ou qui ne fait pas les notifications prévues. Le traitement peut aussi être retiré immédiatement s'il menace la sécurité nationale ou les bonnes mœurs (article 48).
Les sanctions pénales
| Infraction | Article | Peine |
|---|---|---|
| Traitement portant atteinte à la dignité, à la vie privée ou aux libertés (article 2) | 54 | 2 à 5 ans et 200 000 à 500 000 DA |
| Traitement sans consentement ou malgré une opposition légitime | 55 | 1 à 3 ans et 100 000 à 300 000 DA |
| Traitement sans déclaration ou autorisation, fausse déclaration | 56 | 2 à 5 ans et 200 000 à 500 000 DA |
| Traitement de données sensibles hors des cas permis | 57 | 2 à 5 ans et 200 000 à 500 000 DA |
| Usage des données pour une autre finalité que celle déclarée | 58 | 6 mois à 1 an et/ou 60 000 à 100 000 DA |
| Collecte frauduleuse, déloyale ou illicite | 59 | 1 à 3 ans et 100 000 à 300 000 DA |
| Accès donné à des personnes non habilitées | 60 | 2 à 5 ans et 200 000 à 500 000 DA |
| Entrave à l'action de l'ANPDP | 61 | 6 mois à 2 ans et/ou 60 000 à 200 000 DA |
| Refus des droits d'information, d'accès, de rectification ou d'opposition | 64 | 2 mois à 2 ans et/ou 20 000 à 200 000 DA |
| Manquement à la sécurité ou à la sous-traitance, conservation trop longue | 65 | 200 000 à 500 000 DA |
| Défaut de notification d'une violation par un fournisseur de services | 66 | 1 à 3 ans et/ou 100 000 à 300 000 DA |
| Transfert illicite vers un État étranger | 67 | 1 à 5 ans et 500 000 à 1 000 000 DA |
| Usage abusif ou frauduleux des données, même par négligence, ou communication à des tiers non habilités | 69 | 1 à 5 ans et 100 000 à 500 000 DA |
Les personnes morales sont punies selon les règles du code pénal (article 70). Le tribunal peut ordonner l'effacement des données et des peines complémentaires (article 71), et confisquer l'objet de l'infraction (article 72). La tentative est punie comme l'infraction (article 73) et les peines sont doublées en cas de récidive (article 74).
L'article 69 mérite une attention particulière : il vise le responsable, le sous-traitant et toute personne chargée de traiter des données qui, même par négligence, permet un usage abusif des données ou les communique à des tiers non habilités. Un salarié qui colle un fichier client dans un outil non validé entre potentiellement dans ce cas.
IA générative au travail : ce que la loi implique
La loi 18-07 ne parle pas d'intelligence artificielle. Elle s'applique pourtant chaque fois qu'un outil d'IA reçoit des données personnelles. À notre connaissance, l'ANPDP n'a pas encore publié de recommandation dédiée à l'IA générative. Elle a consacré une journée d'étude, en novembre 2025, aux défis des données personnelles à l'ère numérique, avec un volet sur la cybersécurité et l'intelligence artificielle.
Voici les situations les plus courantes en entreprise, et les règles qu'elles mettent en jeu.
| Situation | Articles en jeu | Le bon réflexe |
|---|---|---|
| Coller un CV dans un assistant d'IA pour le résumer | 9 (finalité), 44 (transfert), 38 (sécurité) | Retirer le nom, les coordonnées et la photo, ou utiliser un outil validé par l'entreprise |
| Faire rédiger un compte rendu à partir de notes nominatives | 9, 38, 69 | Remplacer les noms par des fonctions avant de coller le texte |
| Analyser un fichier clients avec l'IA | 7, 9, 44, 39 | Ne travailler que sur des données anonymisées, ou avec un outil couvert par un contrat de sous-traitance |
| Transcrire automatiquement une réunion | 7, 32, 44 | Informer les participants, choisir un outil dont l'hébergement est connu |
| Mettre en place un assistant pour répondre aux clients | 32, 38, 39, 44 | Informer les clients, encadrer le prestataire par contrat, vérifier où les échanges sont stockés |
| Trier des candidatures avec un outil automatique | 9, 45 bis 1, 18 | Garder une décision humaine, ne jamais traiter de données sensibles |
Trois points de vigilance
Le transfert à l'étranger. La plupart des grands assistants d'IA traitent les données sur des serveurs situés hors d'Algérie. Dès qu'une donnée personnelle y est envoyée, la question de l'article 44 se pose. Tant que l'entreprise n'a pas analysé ce point avec son délégué, la règle la plus simple est de ne jamais y coller de données qui identifient une personne.
Le prestataire d'IA comme sous-traitant. Quand une entreprise déploie un outil d'IA pour ses équipes, le fournisseur traite des données pour son compte. L'article 39 impose alors un contrat qui l'oblige à n'agir que sur instruction et à garantir la sécurité. Les versions gratuites ou personnelles des outils n'offrent en général pas ce cadre.
La formation des équipes. Les fuites de données liées à l'IA viennent souvent d'un geste quotidien : un fichier collé dans le mauvais outil. La loi 25-11 confie au délégué la sensibilisation et la formation des personnels qui traitent des données (article 41 bis 1). Une charte d'usage de l'IA et une formation courte réduisent déjà fortement ces risques.
La check-list de mise en conformité
- Nommer un délégué à la protection des données, interne ou mutualisé, et communiquer ses coordonnées à l'ANPDP.
- Recenser tous les traitements : personnel, paie, recrutement, clients, prospects, fournisseurs, vidéosurveillance, site internet, outils d'IA.
- Ouvrir le registre des activités de traitement, avec les rubriques de l'article 41 bis 2.
- Vérifier que chaque traitement a été déclaré à l'ANPDP, ou autorisé quand c'est nécessaire.
- Identifier les données sensibles et vérifier leur base légale.
- Recenser tous les transferts de données hors d'Algérie : hébergement, logiciels de groupe, services en ligne, outils d'IA.
- Demander les autorisations de transfert manquantes, ou supprimer les transferts non nécessaires.
- Revoir les mentions d'information : formulaires, contrats de travail, site internet, caméras.
- Prévoir une procédure pour répondre aux demandes d'accès, de rectification et d'opposition en moins de 10 jours.
- Mettre en conformité la prospection : consentement préalable, lien de désinscription dans chaque message.
- Relire les contrats des sous-traitants : instructions, sécurité, clauses écrites sur la protection des données.
- Vérifier les journaux d'accès des logiciels, base du carnet automatisé des opérations.
- Mettre en place un inventaire des violations et une procédure d'alerte rapide.
- Rédiger une charte d'usage de l'IA générative : outils autorisés, données interdites, relecture obligatoire.
- Former les équipes qui manipulent des données, en commençant par les RH, le service client et les commerciaux.
Modèles prêts à adapter
Fiche type du registre des activités de traitement
| Rubrique (article 41 bis 2) | Exemple : gestion du personnel |
|---|---|
| Responsable et délégué | Société X, Alger, délégué : M. ou Mme Y, contact dédié |
| Finalité | Gestion administrative du personnel et de la paie |
| Fondement juridique | Obligations légales (droit du travail, sécurité sociale, fiscalité) et exécution du contrat de travail |
| Personnes concernées | Salariés, stagiaires, anciens salariés |
| Catégories de données | Identité, coordonnées, situation familiale, poste, rémunération, coordonnées bancaires, absences |
| Destinataires | Service RH, direction financière, organismes sociaux, prestataire de paie |
| Transferts hors d'Algérie | Aucun, ou préciser l'État, l'outil et l'autorisation obtenue |
| Délais d'effacement | Selon les obligations légales de conservation, à préciser pour chaque catégorie |
| Mesures de sécurité | Accès limité au service RH, mots de passe individuels, sauvegardes, journal des accès |
Lettre de désignation du délégué
La société [nom], représentée par [nom et fonction], désigne [nom, fonction] en qualité de délégué à la protection des données à caractère personnel, en application de l'article 41 bis de la loi n° 18-07 du 10 juin 2018 modifiée par la loi n° 25-11 du 24 juillet 2025.
Le délégué est chargé d'informer et de conseiller la direction et les personnels, de contrôler le respect de la loi et des procédures internes, y compris la sensibilisation et la formation des personnels, de conseiller la direction sur les analyses d'impact et d'être le point de contact de l'Autorité nationale de protection des données à caractère personnel.
Il dispose des moyens nécessaires à ses missions et rend compte directement à la direction générale. Ses coordonnées sont communiquées à l'ANPDP.
Fait à [ville], le [date]. Signature.
Clause de protection des données pour un sous-traitant
Le prestataire traite les données à caractère personnel uniquement pour le compte et sur instruction écrite du client, pour la seule finalité prévue au contrat.
Il met en œuvre les mesures techniques et organisationnelles de sécurité prévues à l'article 38 de la loi n° 18-07, tient un registre des traitements effectués pour le compte du client et un carnet des opérations, conformément aux articles 41 bis 2 et 41 bis 3.
Il garantit la confidentialité des données par toutes les personnes autorisées à les traiter. Il ne transfère aucune donnée hors d'Algérie sans l'accord écrit préalable du client et l'autorisation de l'Autorité nationale. Il informe le client sans délai de toute violation de données. En fin de contrat, il restitue ou détruit les données selon les instructions du client.
Cinq règles d'usage de l'IA générative
1. Seuls les outils d'IA validés par la direction et le délégué sont utilisés pour le travail.
2. Aucune donnée qui identifie une personne (nom, téléphone, adresse, numéro de compte, matricule, photo) n'est collée dans un outil non validé.
3. Aucune donnée sensible (santé, opinions, religion, appartenance syndicale) n'est confiée à un outil d'IA.
4. Tout texte produit par l'IA est relu et vérifié avant d'être envoyé, publié ou signé.
5. Toute erreur ou fuite de données est signalée immédiatement au délégué.
Glossaire
ANPDP : Autorité nationale de protection des données à caractère personnel, autorité administrative indépendante placée auprès du Président de la République, siège à Alger (articles 22 à 31).
Autorité compétente : autorité publique qui traite des données à des fins de prévention, d'enquête ou de poursuite des infractions (loi 25-11).
Carnet automatisé des opérations : journal qui enregistre les opérations faites sur les données, avec leurs motifs, la date et l'heure (article 41 bis 3).
Déclaration préalable : formalité déposée auprès de l'ANPDP avant tout traitement (articles 12 à 14).
Délégué à la protection des données : personne chargée de conseiller, de contrôler et de servir de contact avec l'ANPDP (articles 41 bis et 41 bis 1).
Récépissé : document remis par l'ANPDP après une déclaration, au plus tard dans les 48 heures (article 13).
Registre des activités de traitement : document qui liste tous les traitements de l'entreprise et leurs caractéristiques (article 41 bis 2).
Sous-traitant : prestataire qui traite des données pour le compte du responsable, sur ses instructions (article 39).
Transfert : communication de données personnelles vers un État étranger ou une organisation internationale (articles 44 et 45).
Questions fréquentes
Qu'est-ce que la loi 25-11 ?
La loi n° 25-11 du 24 juillet 2025, publiée au Journal officiel n° 48, modifie et complète la loi 18-07 sur la protection des données personnelles. Elle crée le délégué à la protection des données, le registre des activités de traitement, le carnet automatisé des opérations, des pôles régionaux de contrôle de l'ANPDP et un régime propre aux traitements à des fins pénales.
La loi 25-11 remplace-t-elle la loi 18-07 ?
Non. Elle la modifie et la complète. La loi 18-07 reste le texte de référence, avec ses règles sur le consentement, les déclarations, les droits des personnes, les transferts et les sanctions.
Toutes les entreprises doivent-elles désigner un délégué à la protection des données ?
Oui. L'article 41 bis vise tout responsable de traitement, sans seuil d'effectif ou de chiffre d'affaires. Un même délégué peut être désigné pour plusieurs organismes, selon leur structure et leur taille. Ses coordonnées doivent être communiquées à l'ANPDP.
Quel est le délai pour notifier une violation de données ?
Le délai de cinq jours figure à l'article 45 bis 8, dans le titre réservé aux traitements pénaux. Les fournisseurs de services de communications électroniques doivent prévenir l'ANPDP sans délai (article 43). Pour les autres entreprises, le plus prudent est de prévenir l'ANPDP dans les mêmes délais et de documenter chaque incident.
Une entreprise peut-elle utiliser un logiciel ou un cloud hébergé hors d'Algérie ?
Oui, mais tout transfert de données personnelles vers un État étranger demande l'autorisation de l'ANPDP et un niveau de protection suffisant dans cet État (article 44), sauf dans les cas de dérogation de l'article 45. Un transfert illicite est puni d'un à cinq ans d'emprisonnement et de 500 000 à 1 000 000 DA d'amende.
Les salariés peuvent-ils utiliser ChatGPT ou Copilot avec des données de clients ?
Seulement dans un cadre défini par l'entreprise. Coller des données de clients dans un outil d'IA est un traitement de données personnelles, souvent avec un transfert à l'étranger. Sans outil validé, sans contrat avec le fournisseur et sans règles claires, la seule pratique sûre est de n'utiliser que des données anonymisées.
Quelles sont les sanctions en cas de non-respect de la loi 18-07 ?
L'ANPDP peut prononcer un avertissement, une mise en demeure, le retrait de la déclaration ou de l'autorisation, et des amendes, dont une amende de 500 000 DA en cas de refus des droits des personnes. Les sanctions pénales vont jusqu'à cinq ans d'emprisonnement et 1 000 000 DA d'amende, et sont doublées en cas de récidive.
Comment une personne peut-elle se plaindre auprès de l'ANPDP ?
Depuis septembre 2025, l'ANPDP propose un portail en ligne, accessible depuis anpdp.dz, pour déposer une plainte, une contestation ou un recours en cas de traitement illégal ou d'abus dans l'utilisation de ses données.
Combien de temps une entreprise a-t-elle pour répondre à une demande de rectification ?
Dix jours à compter de la demande, sans frais pour la personne (article 35). Au-delà, la personne peut saisir l'ANPDP.
Faut-il former les salariés à la protection des données ?
La loi 25-11 confie au délégué le contrôle de la sensibilisation et de la formation des personnels qui participent aux traitements (article 41 bis 1). Avec l'arrivée des outils d'IA générative, c'est une mesure simple pour limiter les fuites de données au quotidien.
Former vos équipes à un usage de l'IA conforme à la loi 25-11
Notre formation « IA générative au travail, usage sûr » consacre une séquence entière aux lois 18-07 et 25-11 et se termine par une charte d'usage adaptée à votre entreprise. Écrivez-nous à contact@skillevos.fr.
Découvrir la formation en AlgérieÀ propos de l'auteur
Aïssa Khelladi est le fondateur de Skillevos, organisme de formation à l'IA générative certifié Qualiopi et Activateur France Num, basé à Saint-Gratien (Val-d'Oise). Franco-algérien, il porte le développement de Skillevos en Algérie. Ce guide a été rédigé à partir des textes officiels ; il ne constitue pas un conseil juridique.
Guide mis à jour le 8 novembre 2026.
Sources : Journal officiel n° 34 du 10 juin 2018, loi n° 18-07 · Journal officiel n° 48 du 24 juillet 2025, loi n° 25-11 · Gide, mise en place de l'ANPDP (juillet 2023) · Radio Algérie, communiqué de l'ANPDP sur la loi 25-11 (3 août 2025) · Radio Algérie, portail de réclamations de l'ANPDP (16 septembre 2025) · APS, journée d'étude de l'ANPDP sur les données à l'ère numérique (16 novembre 2025)
Passer à la pratique
Commencez par le diagnostic gratuit : en 10 minutes, vous savez où en est l'entreprise et quelles formations faire financer. Ou parlons-en directement.
À lire aussi
Indicateurs de résultats
Nos résultats - Formations Entreprise
Au 31/08/2026
94,5 %
de satisfaction
questionnaire à chaud en fin de session
92,7 %
de réussite aux évaluations des acquis
quiz de fin de formation
100 %
de taux de retour
aux questionnaires de satisfaction
100 %
de parcours achevés
Modalités de calcul : satisfaction mesurée par questionnaire à chaud en fin de session, moyenne des réponses rapportée au nombre de répondants. Réussite calculée sur l'ensemble des apprenants ayant passé l'évaluation. Chiffres consolidés sur l'ensemble des programmes Entreprise, hors formation certifiante RS6776. Mise à jour : août 2026.