7 octobre 2026
Contrat, CV, fichier client : que peut-on confier à une IA ?
Outil validé ou anonymisation réelle : la règle simple pour utiliser l'IA sur des documents sensibles sans faire sortir les données de l'entreprise.
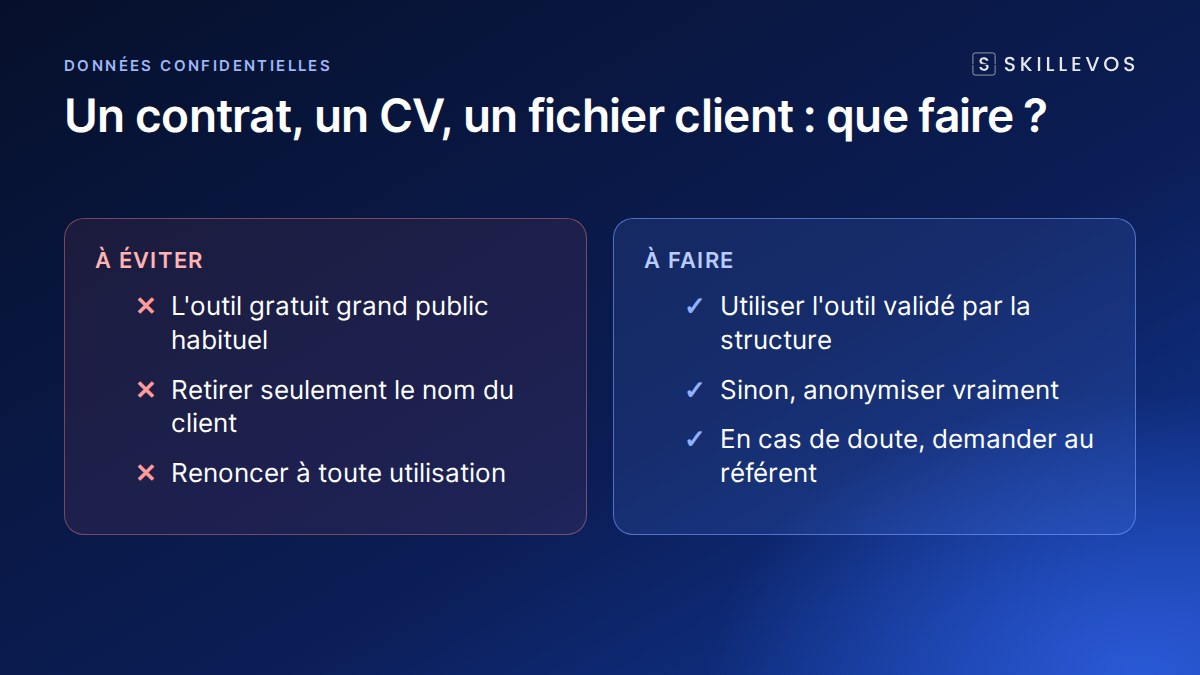
Avant de confier des données confidentielles à une IA, comme un contrat, un CV ou un fichier client, posez-vous une seule question : l'outil est-il validé par votre structure pour ce type de données ? Si oui, utilisez-le. Sinon, anonymisez vraiment le document, ce qui va bien au-delà de retirer un nom. Coller des données confidentielles dans un outil gratuit grand public est le geste le plus risqué, et l'un des plus fréquents.
Sommaire
C'est l'une des huit mises en situation de la Boussole IA. Voici la situation, la bonne réponse et les règles simples à retenir pour vos données confidentielles.
La situation
Vous devez résumer un contrat client de 30 pages. Que faites-vous ?
- A. Vous le collez dans l'outil gratuit que vous utilisez d'habitude.
- B. Vous enlevez seulement le nom du client avant de le coller.
- C. Vous passez par l'outil validé par votre structure, ou vous anonymisez vraiment le document.
- D. Vous renoncez : aucun document ne doit passer par une IA.
La bonne réponse est C.
Pourquoi A, B et D sont des pièges
A. L'outil gratuit habituel
Les versions grand public des assistants IA n'offrent pas les mêmes garanties que les offres professionnelles. Selon l'outil et les réglages, les conversations peuvent être conservées, consultées pour la modération ou utilisées pour améliorer les modèles. Un contrat client contient des données confidentielles et souvent des données personnelles : le coller dans un outil non validé, c'est les faire sortir de l'entreprise sans contrôle. C'est le mécanisme de la Shadow IA.
B. Retirer seulement le nom du client
C'est le faux sentiment de sécurité le plus courant. Un contrat reste identifiable par l'adresse, les montants, les dates, le secteur, les noms des signataires ou des interlocuteurs. Au sens du RGPD, des données dont on a seulement retiré le nom restent en général des données personnelles : c'est une pseudonymisation, pas une anonymisation.
D. Renoncer à tout
Interdire tout usage ne règle rien : les équipes continuent souvent en douce, sur leur téléphone. Et l'entreprise se prive d'un vrai gain de temps sur la lecture et la synthèse de documents longs. La bonne réponse n'est pas l'interdiction, c'est le bon outil et la bonne règle.
Ce qui distingue un outil validé
Un outil validé par votre structure, c'est un outil choisi en connaissance de cause, en général une offre professionnelle, avec des engagements écrits sur les données : non-utilisation pour l'entraînement des modèles, durée de conservation, lieu d'hébergement, contrat de sous-traitance au sens du RGPD. Ces engagements varient d'un éditeur et d'une offre à l'autre : ils se vérifient dans les conditions contractuelles, pas dans la publicité.
Si votre entreprise n'a encore validé aucun outil, c'est le premier chantier. Notre guide sur l'IA et le RGPD en entreprise détaille les points à vérifier, et le registre des outils d'IA permet de garder la trace de ce qui est autorisé.
Anonymiser vraiment un document
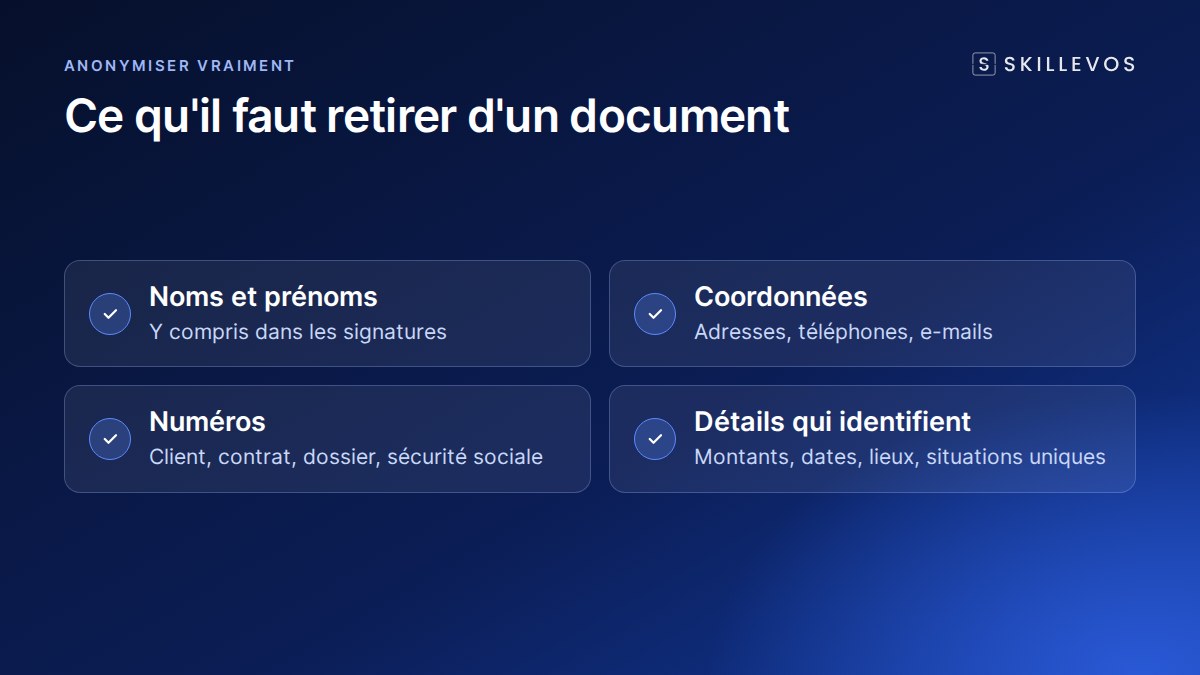
Quand vous n'avez pas d'outil validé et que le document le permet, l'anonymisation doit porter sur tout ce qui permet d'identifier une personne ou une entreprise :
- noms, prénoms, signatures, fonctions nominatives ;
- raisons sociales, numéros SIRET, adresses, numéros de téléphone, e-mails ;
- numéros de contrat, de dossier, de compte, de lot ;
- montants et dates précis quand ils permettent de reconnaître l'affaire ;
- détails de contexte trop parlants (un lieu, un événement, un projet nommé).
Remplacez-les par des repères neutres : « Client A », « [montant] », « [date] ». Si, une fois ces éléments retirés, le document ne sert plus à rien, c'est qu'il ne doit pas passer par un outil non validé.
La règle simple à afficher dans l'équipe
Une règle courte, connue de tous, évite l'essentiel des incidents :
- Données de clients, de salariés, de santé, contrats, chiffres non publics : uniquement dans l'outil validé.
- Dans un outil gratuit : jamais de nom, jamais de chiffre sensible, jamais de document entier.
- En cas de doute : on demande au référent IA avant, pas après.
Cette règle a sa place dans la charte d'usage de l'IA. Elle répond aussi à l'article 4 de l'AI Act, qui demande que le personnel qui utilise l'IA en connaisse les risques.
Et dans votre entreprise ?
Des données de clients ou de salariés passent-elles par des outils grand public ? Le diagnostic IA entreprise pose la question directement et repère ce piège, avec la façon d'en sortir. La formation AI Act et usages responsables (3 heures, en intra-entreprise) traite précisément de ces réflexes.
Données confidentielles : ce que disent la CNIL, l'ANSSI et les éditeurs
Trois sources aident à fixer la règle dans votre structure :
- la CNIL a publié une affiche de réflexes pour protéger sa vie privée face à l'IA générative, facile à partager dans une équipe ;
- l'ANSSI a publié des recommandations de sécurité pour les systèmes d'IA générative, utiles à votre informatique pour choisir et configurer un outil ;
- les éditeurs décrivent leurs engagements dans leurs conditions professionnelles. Microsoft, par exemple, détaille la protection des données d'entreprise dans Copilot et Copilot Chat.
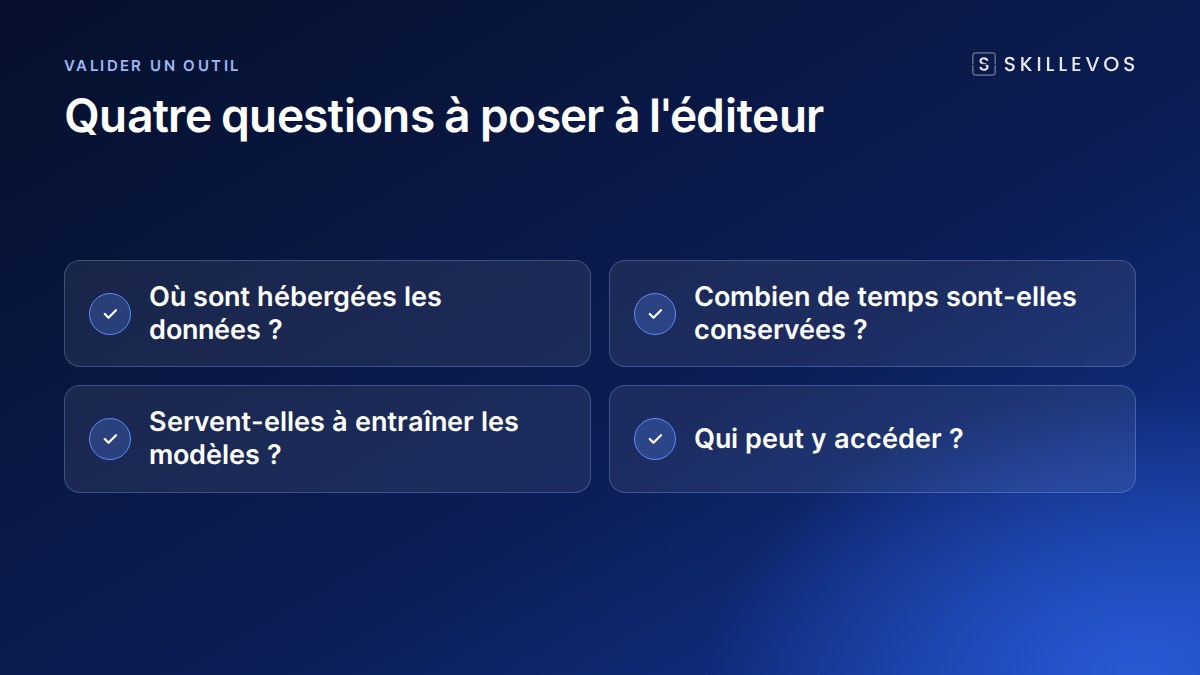
Ces documents ne remplacent pas une décision interne, mais ils donnent les critères : où sont hébergées les données, combien de temps elles sont conservées, si elles servent à entraîner les modèles, et qui peut y accéder. Une fois l'outil validé sur ces points, les données confidentielles de l'équipe peuvent y être traitées dans le cadre prévu, et nulle part ailleurs.
À lire aussi : Diagnostic de maturité IA en entreprise : la méthode en 6 dimensions.
Questions fréquentes
Peut-on mettre un CV dans ChatGPT ?
Un CV contient des données personnelles. Dans un outil grand public non validé, la réponse prudente est non. Dans un outil professionnel validé par l'entreprise, avec des engagements sur les données, c'est possible dans le cadre fixé par l'entreprise.
Retirer le nom suffit-il à anonymiser un document ?
Non. Un document reste souvent identifiable par d'autres éléments (adresse, montants, dates, contexte). Au sens du RGPD, c'est une pseudonymisation : les données restent personnelles.
Les versions payantes protègent-elles mieux les données ?
Les offres professionnelles prévoient en général des engagements plus forts, mais ils varient d'un éditeur et d'une offre à l'autre. Vérifiez les conditions contractuelles : non-utilisation pour l'entraînement, conservation, hébergement.
Faut-il interdire l'IA pour les documents sensibles ?
L'interdiction pousse les usages dans l'ombre. Mieux vaut fournir un outil validé et une règle claire sur ce qui peut y passer.
Conclusion
Le bon réflexe ne consiste ni à tout coller, ni à tout interdire. Il consiste à savoir quel outil est validé pour quelles données confidentielles, et à anonymiser vraiment quand ce n'est pas le cas. Une règle de trois lignes, connue de toute l'équipe, suffit à éviter l'essentiel des fuites.
Passer à la pratique
15 minutes pour cadrer vos usages, identifier les formations utiles à vos équipes et votre financement. Sans engagement.
À lire aussi
Indicateurs de résultats
Nos résultats - Formations Entreprise
Au 31/08/2026
94,5 %
de satisfaction
questionnaire à chaud en fin de session
92,7 %
de réussite aux évaluations des acquis
quiz de fin de formation
100 %
de taux de retour
aux questionnaires de satisfaction
100 %
de parcours achevés
Modalités de calcul : satisfaction mesurée par questionnaire à chaud en fin de session, moyenne des réponses rapportée au nombre de répondants. Réussite calculée sur l'ensemble des apprenants ayant passé l'évaluation. Chiffres consolidés sur l'ensemble des programmes Entreprise, hors formation certifiante RS6776. Mise à jour : août 2026.